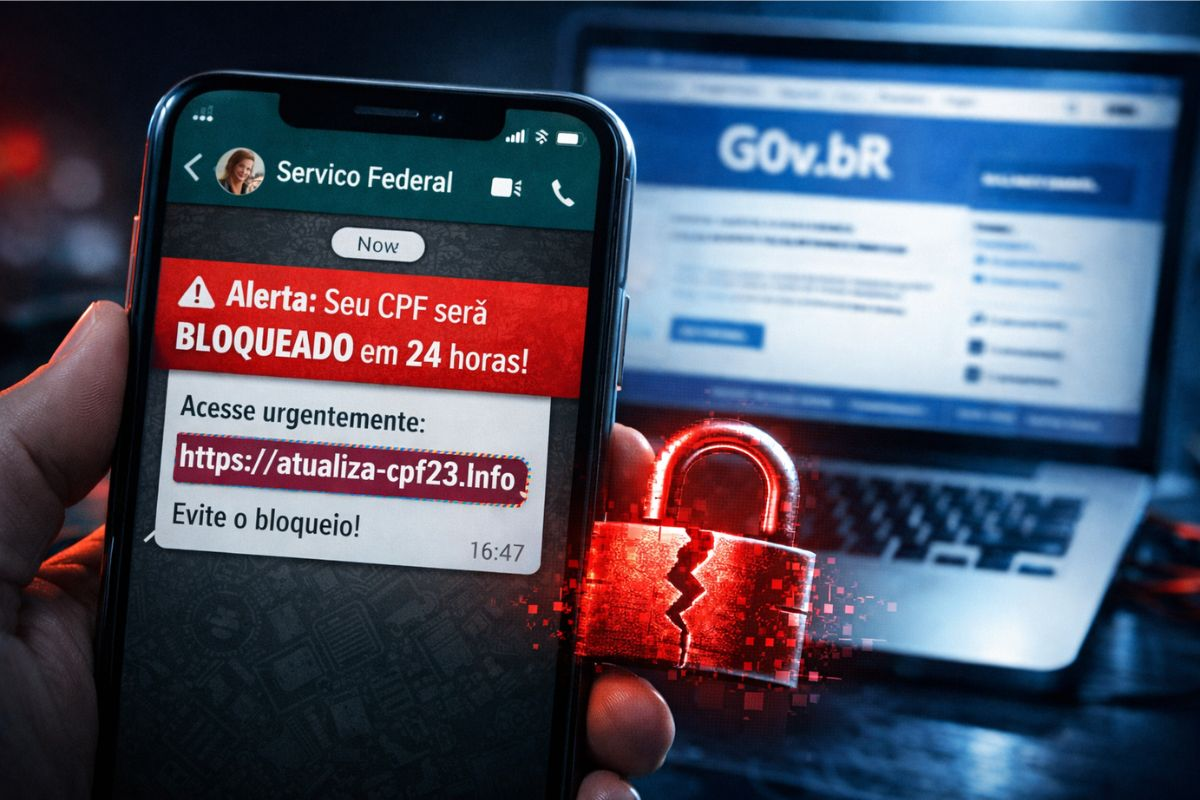
A temporada do Imposto de Renda acabou virando terreno fértil para uma nova onda de golpes que circula pelo WhatsApp e foi identificada por pesquisadores da Redbelt Security. O esquema aproveita o medo do contribuinte quanto a supostas pendências fiscais para pressionar e induzir ao erro: mensagens que alegam “irregularidades” e ameaçam consequências imediatas terminam por encaminhar usuários a páginas que simulam o portal Gov.br. A técnica não é sofisticada — é eficaz exatamente por explorar pânico e pressa — e demonstra como criminalidade digital encontra no calendário tributário uma janela de oportunidade.
O roteiro do golpe segue padrão conhecido de phishing, mas com roupagem institucional. A mensagem costuma partir de uma conta comercial no WhatsApp que se apresenta como órgão do governo, alegando bloqueio iminente do CPF, restrições bancárias ou impedimento do Pix. Ao clicar no link, a vítima é redirecionada a um site que reproduz visualmente o Gov.br e solicita login e senha. Quando essas credenciais são entregues, os criminosos passam a ter acesso às funcionalidades vinculadas à conta e a informações pessoais acumuladas em diversos serviços públicos.
Nunca informe login e senha fora do site oficial.
O problema central é que a conta Gov.br funciona como uma chave única para uma série de serviços — e isso transforma o roubo de credenciais em uma porta de entrada para prejuízos múltiplos. Com dados de acesso, golpistas podem visualizar informações sensíveis, usar identidades para abrir ações em nome da vítima, ou obter dados que alimentem outras fraudes no mercado financeiro e de crédito. Do ponto de vista econômico, a consolidação de várias chaves de acesso num único login aumenta o risco sistêmico: vazamentos e invasões deixam impacto em cascata, ampliando custos de remediação e suporte.
A engenharia social por trás do golpe é simples e eficiente: mensagens que impõem prazos curtos e ameaças de sanções empurram o usuário à decisão impulsiva. É importante destacar que, como lembra a análise de segurança disponível, o CPF não pode ser bloqueado dessa forma por comunicações via WhatsApp; trata-se de artifício para induzir pânico. Comunicações oficiais, em regra, não solicitam login e senha por mensagem nem redirecionam para páginas externas sem autenticação prévia. Esse descompasso entre procedimento legítimo e prática fraudulenta deveria ser suficiente para suspender a ação imediata do usuário, mas nem sempre é.
Do ponto de vista prático, há um conjunto mínimo de medidas que reduz sensivelmente a exposição: não clicar em links recebidos por WhatsApp ou SMS, digitar o endereço gov.br diretamente no navegador ao acessar serviços públicos, nunca informar login e senha fora do site oficial, e ativar a verificação em duas etapas na conta Gov.br. Caso a pessoa já tenha inserido credenciais em uma página suspeita, a ação imediata é alterar a senha no site oficial e revisar serviços conectados. Quanto mais cedo for a reação, menores as chances de uso indevido prolongado das credenciais.
Ative a verificação em duas etapas na sua conta Gov.br.
Além das recomendações individuais, o episódio traz implicações políticas e sociais. A circulação de golpes com aparência institucional mina a confiança da população em plataformas digitais do Estado e aumenta a resistência a modernizações que, em tese, deveriam reduzir custos administrativos e ampliar inclusão. Há ainda um custo fiscal indireto: governos e empresas públicas terão de ampliar investimentos em comunicação, monitoramento e suporte para mitigar consequências e recuperar usuários afetados. Em um contexto técnico e fiscal restrito, esse deslocamento de recursos tem efeitos reais sobre prioridades públicas.
O balanço é claro: a fraude se aproveita de um momento de alta atenção — a declaração do IR — e de fatores humanos previsíveis, como pressa e medo, para obter credenciais que abrem múltiplas frentes de dano. Vigilância individual e respostas institucionais convergem para reduzir eficiência desses golpes: campanhas claras sobre procedimentos oficiais, autenticação robusta e acesso mais simples a mecanismos de recuperação são medidas necessárias. Enquanto isso, a recomendação prática para o cidadão permanece inalterada: mantenha a calma, confirme a fonte e proteja suas credenciais como faria com qualquer ativo financeiro.